Microsoft Purview: Luo oma Role group
Microsoft Purview, kuten muutkin Microsoftin hallintapaneelit, toimii roolien perusteella. Roolien kautta Purviewiin voidaan määrittää sopiva rooli jonka ylläpitäjä tarvitsee tehtäviensä hoitamiseen. Purview sisältää omat, erilliset roolinsa jotka poikkeavat Entran rooleista. Rooleja on useita erilaisia jotka keskittyvät niin eDiscoveryn, DLP:n tai Sensitivity Labelien hallintaan (esimerkiksi DSPM analysis, DLP Compliance management) joista puolestaan on rakennettu Purviewiin valmiita Role groupeja (esimerkiksi Insider Risk Management Admins, Compliance Data Administrator). Löydät Microsoftin artikkelin rooleista ja Role Goupeista täältä.
Toisin kuin monessa muussa admin centerissa jossa voit antaa ylläpito-oikeudet yhden roolin kautta, Purviewin valmiit roolit ovat hieman monimutkaisempia. Moni rooli antaa tarpeisiin nähden liian vähän oikeuksia tai sitten oikeuksia on liikaa. Tällöin ratkaisuna on luoda oma Role group.
Role Groupin luominen
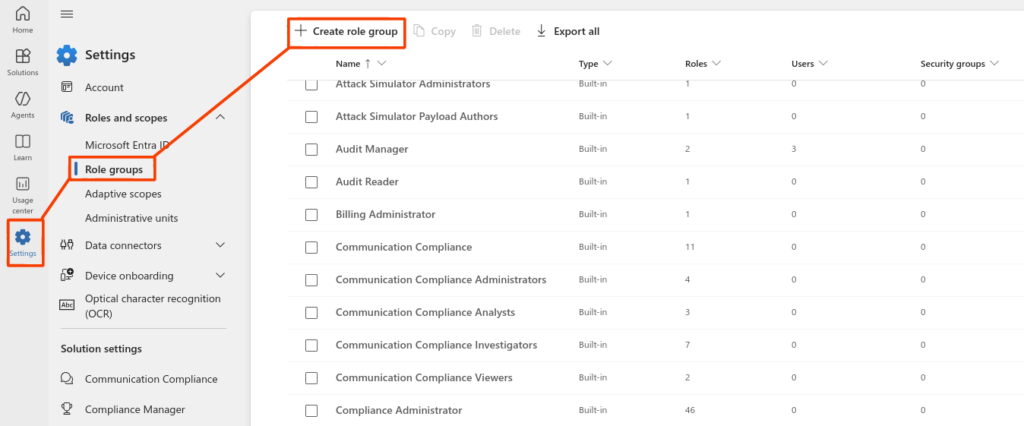
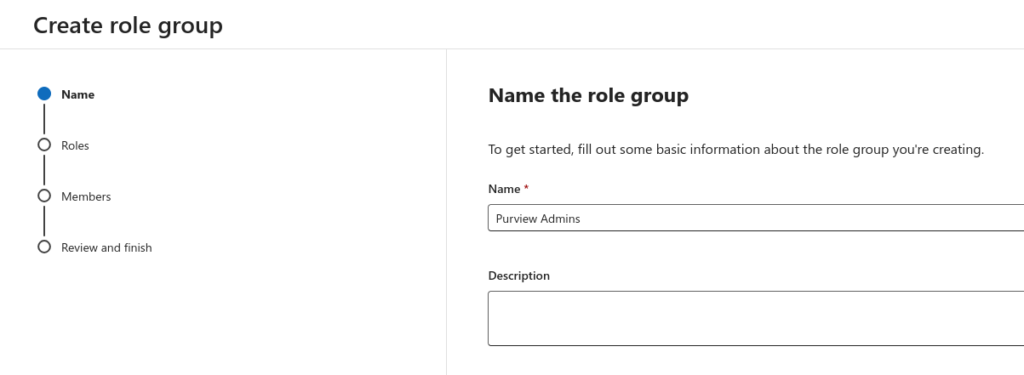
Anna Role Groupille sopiva nimi. Esimerkissä käytän nimeä Purview Admins
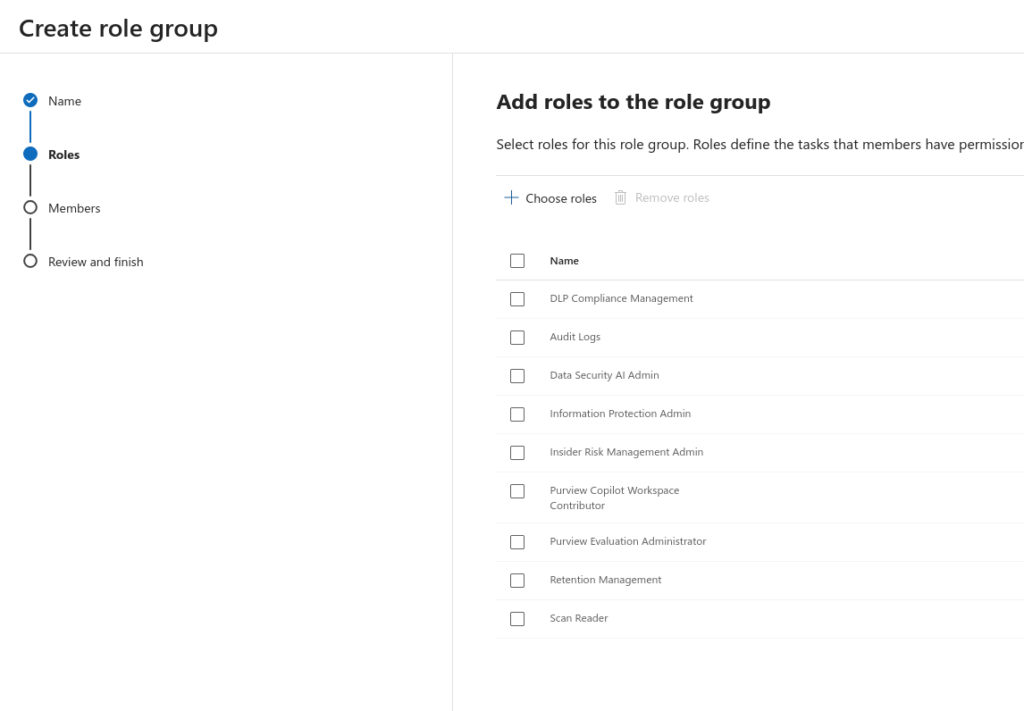
Lisää haluamasi roolit Role groupille. Rooleja on useita erilaisia ja nimet eivät ole täysin yksiselitteisiä joten on suositeltavaa tutustua Microsoftin dokumentaatioon tai ottaa mallia valmiiden Role groupien rooleista tarpeisiin sopivan rooliyhdistelmän löytämiseksi.
Tämän jälkeen onkin jäljellä enää ryhmän jäsenien lisääminen. Voit lisätä yksittäisiä käyttäjätilejä sekä Security groupeja sekä määrittää halutessasi niille jäsenyyden vanhenemispäivämäärän. Tämän jälkeen voitkin onnitella itseäsi uuden Role Groupin luomisesta!
Muuta entäs PIM?
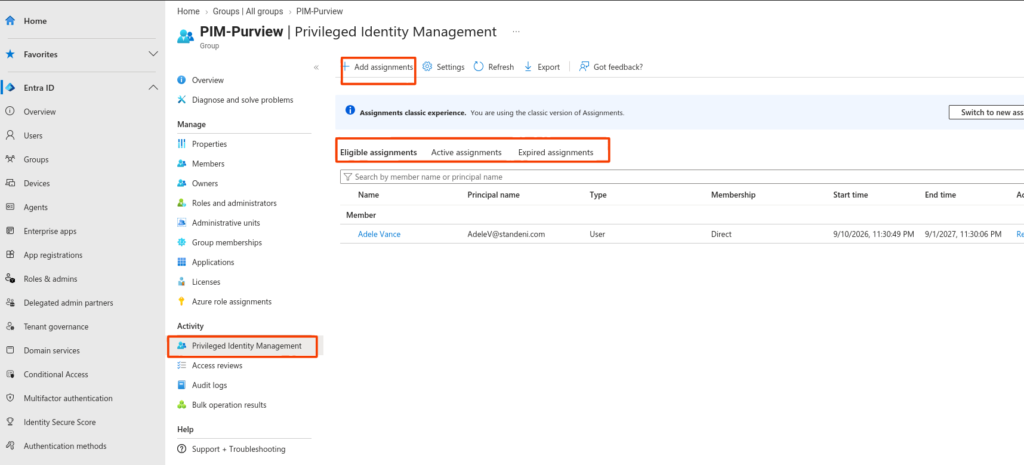
PIM (Privileged Identity Management) on Entra ID P2 ominaisuus joka tuo mukanaan just-in-time jäsenyyden jolloin ylläpitäjä voi korottaa itselleen ylläpitoon oikeuttavan roolin vain siksi aikaa kun tehtävä sitä vaatii. Purviewin Role Groupeja ei asettaa PIM:in alaisuuteen mutta mikäli käytät ryhmäjäsenyyksiä Purviewin rooliryhmissä, voit lisätä PIM:in kyseiseen ryhmään. Eli ylläpitäjä korottaa itsensä sopivaan ryhmään PIM:in avulla joka antaa hänelle ylläpito-oikeudet ryhmäjsenyyden kautta. Alla olevassa kuvassa näkyy Entra admin centerissa PIM-Purview -ryhmä jonka Privileged Identity Management -osiossa Adelelle on määritetty Eligible assignment ryhmään.